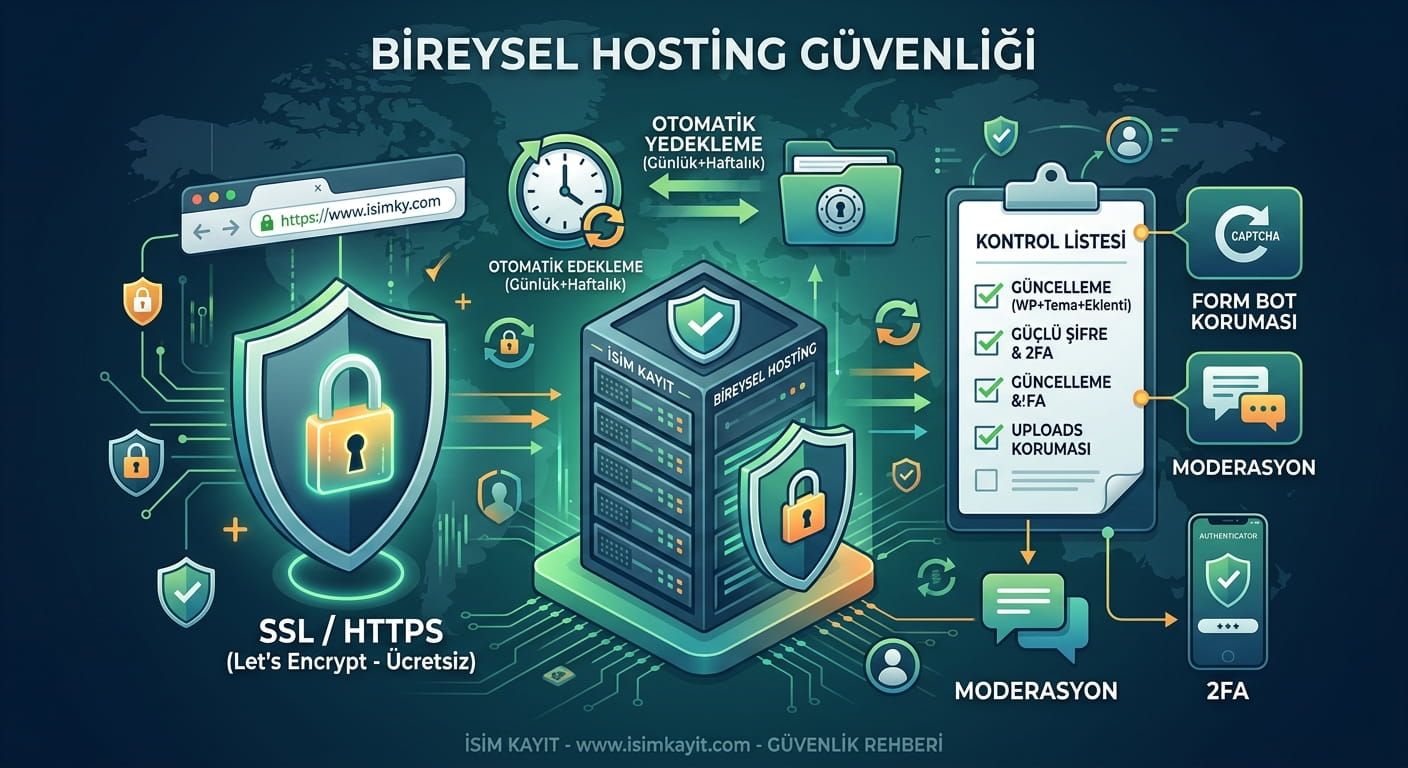
Küçük site diye güvenlik ertelemeyin. Paylaşımlı bireysel hostingde saldırıların çoğu “büyük altyapı açığı”ndan değil; zayıf şifre, eski eklenti, eksik SSL veya yedeksiz güncellemeden gelir. Hosting katmanı bir kısmını karşılar; sitenin yazılımı ve hesaplarınız sizin tarafınızdır.
Aşağıdaki ipuçları kişisel blog, portföy ve sade WordPress siteleri için yazıldı. Paket özellikleri için bireysel hosting sayfasına bakabilirsiniz.
Özet
- Hosting güvenliği tek bir özellik değildir; SSL, yedek, güncel yazılım ve güçlü erişim birlikte çalışır.
- İsim Kayıt bireysel paketlerinde ücretsiz Let's Encrypt SSL ile günlük/haftalık otomatik yedekleme dahildir.
- WordPress kullanıyorsanız çekirdek, tema ve eklenti güncellemesi en büyük risk azaltıcıdır.
- Panel, FTP ve wp-admin için benzersiz şifre; mümkünse 2FA kullanın.
- Hosting yedeği vardır; kritik güncellemeden önce kendi kopyanızı almak yine doğru alışkanlıktır.
Kimler için?
- İlk sitesini bireysel hostingde yayınlayanlar
- WordPress blog veya portföy yönetenler
- “Sitem hacklendi / spam mail gidiyor” diye endişelenenler
- Güvenlik eklentisi kurmadan önce temel adımları netleştirmek isteyenler
Sorumluluk paylaşımı: hosting ne yapar, siz ne yaparsınız?
| Konu | Hosting tarafı | Sizin tarafınız |
|---|---|---|
| SSL / HTTPS | Let's Encrypt kurulumu ve yenileme | Site URL’sini HTTPS yapmak, karışık içerik düzeltmek |
| Yedekleme | Günlük + haftalık otomatik yedek | Kritik işlem öncesi manuel yedek / dış kopya |
| Altyapı tarama | Temel firewall, kötü amaçlı yazılım taraması | Tema/eklenti seçimi, güncelleme, zayıf hesap temizliği |
| Panel erişimi | DirectAdmin hesabı, destek kanalları | Güçlü şifre, kimseyle paylaşmama |
| Uygulama kodu | Genelde destek kapsamı dışı | WordPress / özel yazılım bakımı |
Destek paneli ve erişim sorunlarında yardımcı olur; özel yazılım debug’ı hosting kapsamı dışındadır. Altyapı durumunu şeffaflık sayfasından izleyebilirsiniz.
1) HTTPS’i açık tutun
SSL olmadan tarayıcı “güvenli değil” uyarısı verir; form ve giriş bilgileri düz metin riskine girer. Bireysel paketlerde ücretsiz SSL dahildir. Domain DNS’i oturduktan sonra panilden etkinleştirin; WordPress’te site adresini https:// ile güncelleyin.
Kurulumdan sonra SSL kontrol ile doğrulayın. Wildcard veya EV ihtiyacında SSL sertifika seçeneklerine bakın.
2) Panel, FTP ve e-posta şifrelerini ayırın
Aynı şifreyi her yerde kullanmak, tek sızıntıda her kapıyı açar. En azından şunları ayrı tutun:
- DirectAdmin / müşteri paneli
- FTP / SFTP
- WordPress yönetici
- E-posta hesapları
Uzun ve rastgele şifre kullanın; tarayıcı veya parola yöneticisi işinizi kolaylaştırır. Eski çalışan veya ajans erişimini bitince hesapları kapatın veya şifreleri değiştirin.
3) Yedekleme: “var” demek yetmez
İsim Kayıt web hosting ailesinde günlük ve haftalık otomatik yedekleme dahildir; dosya ve veritabanını panelden geri yükleyebilirsiniz. Yine de üç soruyu bilmeniz gerekir:
- Ne sıklıkta alınıyor?
- Kaç gün / hafta geriye gidebiliyorum?
- Geri yüklemeyi kendim yapabiliyor muyum?
Büyük eklenti güncellemesi veya tema değişikliğinden önce manuel yedek alın. Daha uzun saklama veya ek katman için gelişmiş yedekleme seçeneklerine bakabilirsiniz. İdeal olan, en az bir kopyanın hosting hesabının dışında da durmasıdır.
4) WordPress güvenlik temelleri
Kişisel sitelerin çoğu WordPress’tir; saldırıların çoğu da eski eklenti veya zayıf yönetici hesabından girer.
- Çekirdek, tema ve eklentileri güncel tutun; kullanmadığınızı silin (devre dışı bırakmak yetmez).
- Kullanıcı adı olarak
adminkullanmayın; yeni yönetici açıp eskisini kaldırın. - Güçlü parola + mümkünse 2FA (authenticator uygulaması; SMS’e güvenmeyin).
- Giriş denemesi sınırlayan bir güvenlik eklentisi düşünün; her “güvenlik paketi”ni birden kurmayın, çakışır.
- Kullanılmayan XML-RPC, tema/eklenti dosya düzenleyicisi gibi yüzeyleri kapatmayı değerlendirin.
- Bilinmeyen kaynaklı nulled tema/eklenti kurmayın; backdoor’un klasik giriş kapısıdır.
Site büyüyüp eklenti yükü artarsa WordPress hosting kategorisi daha uygun olabilir.
5) Form, dosya yükleme ve yorum spam’i
İletişim formu ve medya yükleme alanları kötü amaçlı dosya veya spam için sık kullanılır. Basit önlemler:
- Formlara captcha veya benzeri bot koruması ekleyin
- Yorumlarda moderasyon açık tutun
- Dosya yüklemeyi yalnızca güvenilir rollerle sınırlayın
- PHP dosyasının uploads klasöründe çalışmasını engelleyen kurallar (panel / .htaccess) varsa kullanın
6) E-posta tarafını unutmayın
Hacklenen sitelerin bir kısmı sizin adınıza spam gönderir; hem itibar hem günlük gönderim kotası bozulur. Paylaşımlı hostingde günlük giden posta 100 adet ile sınırlıdır. Hesap şifrelerini güçlü tutun; şüpheli giden trafik görürseniz şifreleri değiştirip destek ile iletişime geçin.
Yoğun şirket yazışması için hosting maili yerine kurumsal e-posta daha doğru katmandır. Domain tarafında MX ve SPF kayıtlarının doğru olduğundan emin olun; aksi halde hem teslimat hem itibar bozulur.
7) PHP sürümü ve gereksiz servisler
Eski PHP sürümleri bilinen açıklıkları taşır. İsim Kayıt bireysel paketlerinde PHP 7.4–8.4 arasında panelden geçiş yapılabilir; siteniz uyumluysa güncel 8.x tercih edin. Kullanmadığınız veritabanı kullanıcıları, FTP hesapları ve alt domain’leri temizleyin; yüzey alanı küçüldükçe risk azalır.
8) Saldırı veya şüphe sonrası kısa plan
- Panel, FTP, WordPress ve e-posta şifrelerini değiştirin.
- Bilinmeyen yönetici kullanıcı var mı bakın; varsa silin.
- Temayı ve eklentileri güncel / temiz sürümlerle yenileyin.
- Son temiz yedekten geri yüklemeyi değerlendirin.
- Site hâlâ spam veya yönlendirme yapıyorsa destek@isimkayit.com veya 0850 290 33 44 üzerinden panel erişim sorununu bildirin; kod temizliği uygulama tarafındadır.
Aylık mini kontrol listesi
- HTTPS hâlâ geçerli mi? (SSL kontrol)
- WordPress / eklenti güncellemesi bekliyor mu?
- Kullanılmayan eklenti veya kullanıcı kaldı mı?
- Son yedek panelde görünüyor mu?
- Panel ve wp-admin şifreleri yeterince uzun mu?
Sık yapılan hatalar
- “Hosting güvenli, ben bir şey yapmama” diye düşünmek
- Ücretsiz SSL’i kurup WordPress URL’sini HTTP’de bırakmak
- Yedek var sanıp hiç geri yükleme denememek
- Beş güvenlik eklentisini aynı anda kurup siteyi yavaşlatmak
- Nulled tema / crack eklenti kullanmak
- Ajans veya freelancer erişimini iş bitince kapatmamak
Sıkça sorulan sorular
Bireysel hosting güvenli midir?
Doğru kullanıldığında kişisel site ve blog için yeterlidir. Güvenlik, altyapı + sizin bakım alışkanlığınızın toplamıdır. Yoğun e-ticaret veya yüksek izolasyon ihtiyacında daha üst paket veya bulut sunucu düşünülür.
Ücretsiz SSL yeterli mi?
Çoğu kişisel site için Let's Encrypt yeterlidir. Kurumsal doğrulama veya wildcard ihtiyacında ücretli SSL alınır.
Hosting yedeği yeterli mi, yoksa eklenti de kurayım mı?
Hosting’in günlük/haftalık yedeği iyi bir tabandır. Kritik sitelerde hosting dışı bir kopya (veya gelişmiş yedekleme) ek güvenlik sağlar. Birden fazla yedek eklentisi kurup sunucuyu doldurmayın.
Hangi güvenlik eklentisini kurmalıyım?
Tek, bakımlı bir çözüm çoğu zaman yeterlidir. Asıl iş: güncelleme, güçlü şifre, 2FA ve yedek. Eklenti listesini şişirmek performansı ve çakışma riskini artırır.
Sitem hacklendiyse hosting mi suçlu?
Çoğu olay zayıf parola veya eski eklentiden açılır. Altyapı taramaları yardımcı olur; temiz kod ve hesap hijyeni yine sizin sorumluluğunuzdadır. Panel erişimi için destek yardımcı olur.
Daha sıkı destek istersek ne yapmalıyız?
Standart 7/24 kanallar panel ve erişim içindir. Daha kısa yanıt süresi için SLA destek paketleri ayrı değerlendirilir.
Sonraki adım
Temel güvenlik adımlarını uyguladıktan sonra paket özelliklerini bireysel hosting sayfasından kontrol edin. SSL ve yedek zaten pakette vardır; asıl farkı sizin şifre, güncelleme ve yedek alışkanlığınız yaratır. Takıldığınız yer olursa 0850 290 33 44 veya destek@isimkayit.com üzerinden yazın.