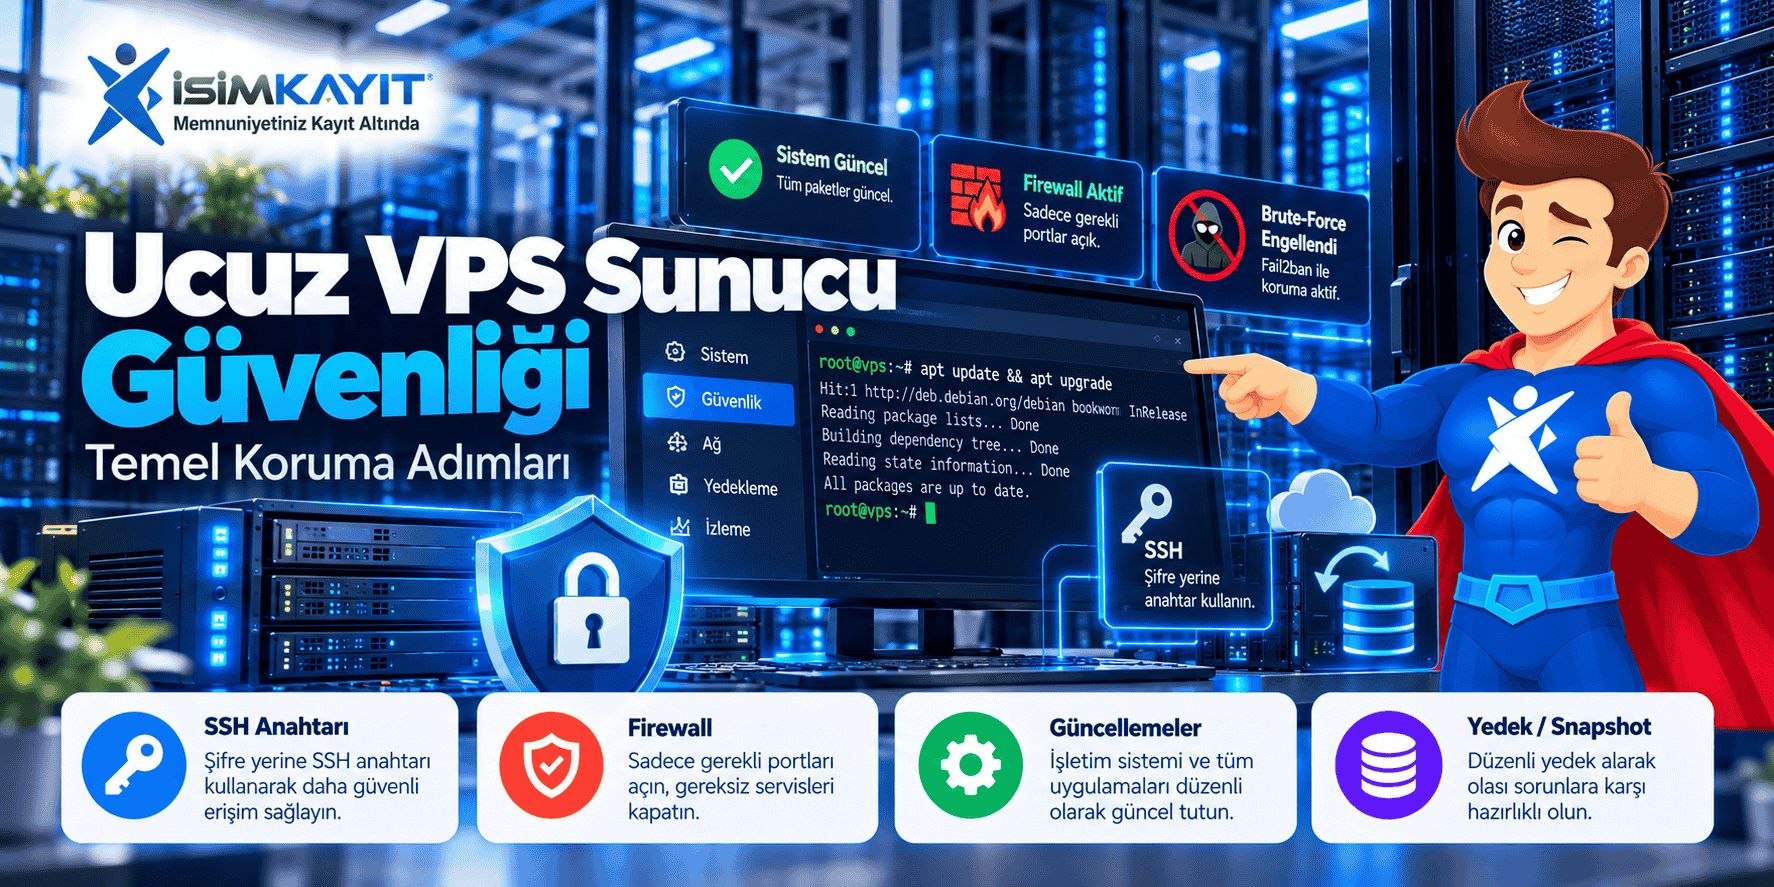
Ucuz VPS almak “güvenli sunucu” demek değildir — root sizin, sorumluluk da sizin. Shared hostinge göre yüzey büyür: SSH/RDP açık, yanlış plugin, güncellenmemiş PHP… Botlar yeni IP’leri dakikalar içinde tarar. İyi haber: birkaç temel sertleştirme adımı riski ciddi düşürür; “askeri SOC” şart değil.
İsim Kayıt paketlerinde KVM izolasyon, sabit IPv4, temel DDoS bandı (ürün notu: 5 Gbit’e kadar ücretsiz koruma dili) ve panelden şifre sıfırlama / konsol vardır. Sipariş: bulut sunucu · özet: ucuz VPS. Giriş ₺295/ay’dan.
Özet
- İlk gün: geçici şifreyi değiştirin, güncelleyin, firewall açın, SSH anahtarı tercih edin.
- Yalnızca gereken portlar (çoğu web için 22/80/443; Windows’ta 3389’u kilitleyin).
- Otomatik güvenlik yamaları + brüte kuvvet yavaşlatma (ör. fail2ban) pratik taban.
- Altyapı DDoS’u uygulama güvenliğini değiştirmez — WP/eklenti/SQL sizin işiniz.
- Snapshot / yedek yoksa “güvenlik” eksiktir; kurtarma planı şart.
Kimler için?
- İlk VPS’ini açanlar
- WordPress / panelli siteleri root’a taşıyanlar
- Staging + prod ayıran geliştiriciler
- RDP / e-posta / API sunucusu işleten KOBİ’ler
İlk 30 dakikada zorunlular
- Geçici root/admin şifresini değiştirin — e-postadaki parolayı canlıda bırakmayın; panelden de sıfırlama var.
- Sistem güncellemesi: Debian/Ubuntu’da
apt update && apt upgrade(veya dağıtıma uygun eşdeğer). - SSH anahtarı: ed25519 / RSA anahtar; mümkünse parola girişini kapatmadan önce anahtarın çalıştığını doğrulayın (kilitlenmeyin — panel konsol yedek kapıdır).
- Firewall: varsayılan gelen = reddet; SSH + HTTP/HTTPS (ihtiyaca göre) izin.
- Gereksiz servisleri kapatın — açık port = tarama yüzeyi.
- Snapshot — temiz tabanı kaydedin; riskli deneme öncesi tekrar alın.
Sipariş/aktivasyon akışı: ayrı yazıda; güvenlik buradan sonra başlar.
SSH ve erişim
- Güçlü parola yetmez; anahtar + mümkünse ayrı sudo kullanıcısı daha iyi.
- Root SSH’yi kapatmadan önce sudo kullanıcısı ve anahtar oturumu test edin.
- Mümkünse SSH’yi belirli IP’lere veya özel VPN arkasına alın — ürün SSS de erişimi IP/VPN ile kısıtlamayı önerir.
- Windows: RDP’de NLA; 3389’u dünyaya açık bırakmayın.
- Panel konsolu e-posta doğrulama kodu ister; SSH kopsada kurtarma yolu — yine de dikkatli kullanın.
Güvenlik duvarı (pratik taban)
UFW örneği (Ubuntu): gelen varsayılan deny, çıkan allow; ssh / http / https allow, sonra enable. Kuralları açmadan önce SSH oturumunuzun düşmeyeceğini düşünün — yanlış kural = kilit. Firewalld / nftables aynı mantık: minimum açık port.
Web yoksa 80/443 açmayın. Veritabanını internete bind etmeyin; yalnızca localhost veya özel ağ.
Brüte kuvvet ve otomasyon
- fail2ban (veya eşdeğeri): tekrarlayan başarısız SSH denemelerinde IP yavaşlatma / engel.
- unattended-upgrades (Debian/Ubuntu): güvenlik yamalarını geciktirmeden alın; major sürüm atlamayı ayrı planlayın.
- Log’lara bakın: auth.log / secure — anomali erken yakalanır.
Uygulama katmanı (VPS’ten bağımsız ama kritik)
- WordPress: güncel çekirdek/tema/eklenti; gereksiz eklenti budayın; admin URL / 2FA.
- PHP / panel yazılımlarında varsayılan şifre ve “install” dizinlerini kapatın.
- TLS (Let’s Encrypt); HTTP’yi yönlendirin.
- Toplu spam gönderimi İsim Kayıt şartlarında yasak — e-posta için rDNS + doğru SPF/DKIM ve meşru kullanım.
DDoS ve ağ
İsim Kayıt ürün notunda paketlere temel / 5 Gbit bandına kadar DDoS koruması dili geçer; volumetrik gürültüye karşı altyapı filtresi yardımcı olur. Bu, uygulama zafiyetini veya kötü yapılandırılmış RDP’yi “çözer” demek değildir. Statik site / cache için CDN (ör. kenar cache) ek katman olabilir — seçim size.
Yedek = güvenlik
- Panel snapshot / imaj — güncelleme ve migrasyon öncesi.
- İsteğe bağlı otomatik restore point’li yedek (ürün: yaklaşık 3 nokta bandı) — ayrı hizmet olabilir.
- Yedekleri sunucunun kendisinde tek kopya bırakmayın; kritik veriyi dışarı da alın.
- Yeniden kurulum diski sıfırlar; yedeksiz “temiz kur” felakettir.
Kontrol listesi (aylık)
- Güvenlik güncellemeleri uygulandı mı?
- Açık portlar hâlâ gerekli mi? (
ss -tulpn/ eşdeğeri) - SSH anahtarları / kullanıcılar güncel mi; eski çalışan hesabı silindi mi?
- SSL süreleri, WP/eklenti güncelleri
- Son başarılı yedek / snapshot testi (geri yükleme denemesi)
- Panel sistem uyarıları / kaynak grafiği — ani CPU = mining şüphesi olabilir
Sık yapılan hatalar
- E-posta şifresiyle aylarca çalışmak
- Parola SSH’yi kapatıp anahtarı yanlış yükleyip kilitlenmek (önce konsol/yedek plan)
- MySQL’i 0.0.0.0’da açık bırakmak
- “DDoS var” deyip WP güncellememek
- Yedeksiz yeniden kurulum / riskli chmod 777 alışkanlığı
- Root’u ekiple paylaşmak; 2FA’sız panel hesabı
Sıkça sorulan sorular
Ucuz VPS güvensiz midir?
Fiyat tek başına belirlemez. KVM + güncel OS + sertleştirme iyi taban; ihmal her fiyatta risk.
Altyapı DDoS yeterli mi?
Temel volumetrik koruma yardımcıdır; uygulama ve erişim güvenliği ayrı katmandır. Yoğun ihtiyaçta satış ile planlayın.
SSH portunu değiştirmeli miyim?
Tek başına mucize değil; anahtar + firewall + fail2ban daha önemli. Port değişimi gürültüyü azaltabilir, güvenlik tiyatrosu olmasın.
Managed VPS güvenlik sağlar mı?
Yama ve izleme yükünü azaltır; yine de uygulama / şifre sizin. Managed için 0850 290 33 44.
Windows VPS’te ne farklı?
RDP kilidi, NLA, Windows Update, gereksiz roller kapalı — Linux SSH checklist’inin karşılığı.
Sonraki adım
Güvenli başlangıç için paketi alın: bulut sunucu. Karşılaştırma: ucuz VPS. TR lokasyon: Türkiye VDS. Erişimi daraltmak için: özel VPN. Destek: 0850 290 33 44 · destek@isimkayit.com