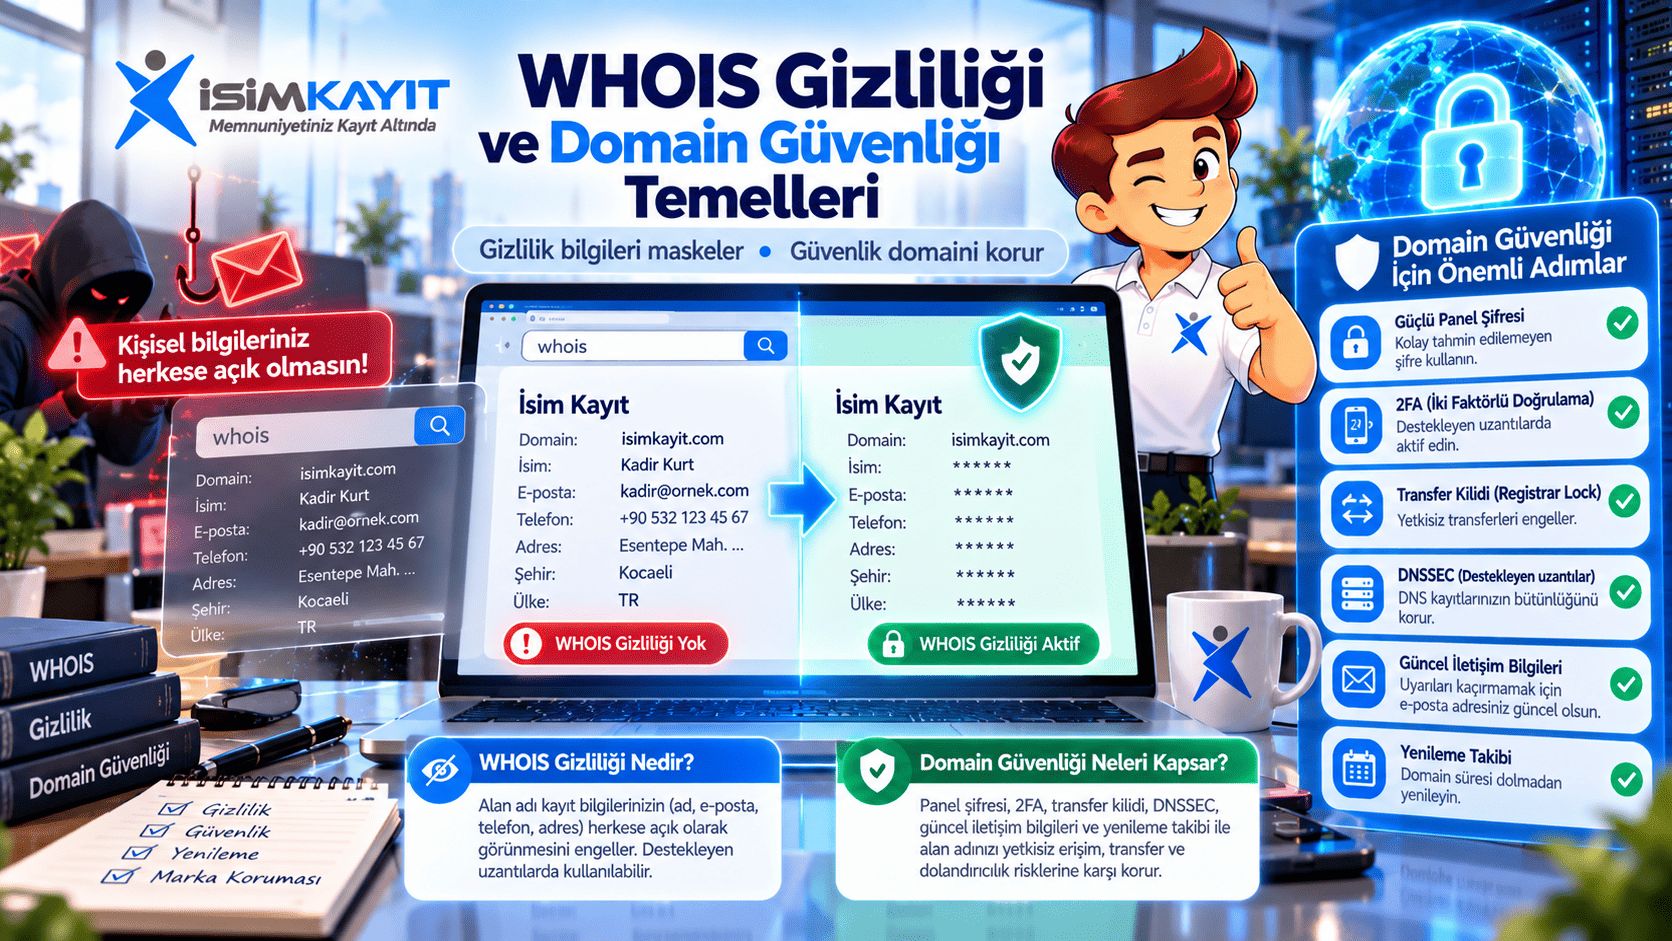
Domain’i almak kolay; korumak alışkanlık ister. WHOIS gizliliği herkese açık iletişim bilgisini azaltır. Domain güvenliği ise hesabın ele geçirilmesini, yetkisiz transferi ve DNS oynanmasını zorlaştırır. İkisi aynı şey değildir — birlikte işe yarar.
Kayıt bilgisi / bitiş / nameserver kontrolü: WHOIS / isim sorgulama. Yeni kayıt: alan adı. Taşıma: alan adı transferi.
Özet
- WHOIS gizliliği = kamuya açık iletişim maskesi; kayıt kuruluşunda gerçek bilgi doğru kalmalıdır.
- Gizlilik ≠ güvenlik: şifre, 2FA, transfer kilidi, yenileme ayrı katmanlardır.
- Sahte / ölü e-posta vermek sahiplik kurtarmayı zorlaştırır; yasal süreçte de sorun çıkarır.
- İsim Kayıt’ta WHOIS gizliliği izin verilen uzantılarda opsiyoneldir; her TLD’de aynı değildir.
- Şüpheli “yenileme / transfer” mailinde linke tıklamayın; paneli doğrudan açın.
Kimler için?
- Kişisel blog / yan proje sahipleri (ev adresi görünmesin isteyenler)
- KOBİ marka domain’ini kilitlemek isteyenler
- Spam ve sahte registrar maillerinden bunalanlar
- Portföyünde birden fazla domain tutanlar
WHOIS nedir?
WHOIS (ve günümüzde birçok gTLD’de RDAP), alan adının kayıt durumunu, bitişini, nameserver’larını, registrar’ını ve — politikaya göre — iletişim alanlarını gösteren sorgu katmanıdır. GDPR/KVKK sonrası birçok kayıtta kişisel alanlar zaten kısıtlı görünür; yine de uzantıya ve ayara göre fark vardır.
İsim Kayıt panelinde ücretsiz sorguyla kayıt tarihi, bitiş, NS, DNSSEC ve transfer kilidi (EPP status) gibi teknik işaretler okunabilir.
WHOIS gizliliği neyi korur?
- Herkese açık kayıtta isim, telefon, posta, e-posta gibi alanların doğrudan görünmesini azaltır (izin verilen uzantılarda)
- Spam, soğuk arama ve bazı kimlik avı hazırlıklarını zorlaştırır
- Yasal sorumluluğu silmez; registrar gerçek registrant bilgisini tutar
Korumaz: panel şifrenizi, DNS’inizi, hosting’inizi, site yazılımınızı, e-posta hesabınızı. Gizlilik açık olsa da hesap ele geçerse domain gider.
Gizlilik ≠ anonim sahte kimlik
“Anonim domain” çoğu zaman gizlilik/proxy hizmetidir; yanlış bilgi girmek değildir. Sahte registrant:
- Sahiplik ispatını zorlaştırır
- Doğrulama / uyuşmazlıkta aleyhinize çalışır
- Askıya alma riskini artırabilir
Doğru bilgi + (mümkünse) gizlilik = dengeli yaklaşım.
.tr ve gizlilik notu
.tr ailesinde kimlik doğrulama (TC/VKN) ve TRABİS kuralları geçerlidir. Herkese açık görünüm gTLD’den farklı yönetilebilir; “.com’daki gizlilik ayarı birebir .tr’de var” varsaymayın. Detay: TR alan adı kaydı.
Domain güvenliği temelleri
| Katman | Ne işe yarar? |
|---|---|
| Güçlü / benzersiz şifre | Panel ele geçirilmesini zorlaştırır |
| 2FA (mümkünse) | Çalıntı şifre yetmez |
| Güncel iletişim e-postası | Yenileme, transfer onayı, güvenlik uyarısı buraya gelir |
| Transfer kilidi | Yetkisiz registrar değişimini engeller; taşıyacaksanız bilinçli kapatın |
| DNSSEC (uygunsa) | DNS yanıtlarının sahteciliğini zorlaştırır |
| Erken yenileme | Redemption / kayıp riskini düşürür |
İsim Kayıt hatırlatmaları bitişten 90 / 30 / 15 / 7 gün önce e-posta ile gider. Otomatik yenileme açıksa ödeme yöntemini güncel tutun; kart süresi dolunca “otomatik” de düşer.
WHOIS / panelde nelere bakın?
- Bitiş tarihi — kritik domain’de en az 30 gün pay bırakın
- Registrar — domain hangi firmada?
- Name server — beklediğiniz hosting / DNS mi? (İsim Kayıt hosting’te tipik: ns1.isimkayit.com / ns2.isimkayit.com)
- Transfer kilidi / EPP status
- DNSSEC durumu (sorguda görünür alan)
Sık yanlış inanışlar
- “Gizlilik açınca tamamen anonimim” — hayır; registrar bilir, yasal talep mümkündür
- “WHOIS gizliyse sitem güvende” — hayır; hesap ve DNS ayrı
- “Sadece tartışmalı siteler gizlilik kullanır” — spam azaltmak için sıradan siteler de kullanır
- “Sahte bilgi yeter” — kurtarma ve uyuşmazlıkta aleyhinize
- “Gizlilik = kimse ulaşamaz” — çoğu hizmette meşru iletişim yolu vardır
Alarm sinyalleri
- Tanımadığınız firmadan “domain yenileme” / “süresi doluyor” maili
- Siz başlatmadan Auth/EPP veya transfer onayı isteği
- Beklenmeyen giriş uyarısı
- Nameserver’ın sizin bilginiz dışında değişmesi
- Site / e-posta birden bozulması (DNS veya süre dolumu)
Ne yapın: Maildeki linke tıklamayın. Tarayıcıya bilinen adresi yazıp panele girin; gerekirse 0850 290 33 44 veya destek@isimkayit.com üzerinden resmi kanaldan sorun.
Basit güvenlik rutini (çeyrekte bir)
- Domain listesi: registrar, bitiş, amaç, iletişim e-postası, gizlilik açık mı?
- Kritik domain’lerde kilit + 2FA + ödeme yöntemi kontrol
- DNS / NS değişikliği sonrası site ve mail testi
- Eski çalışan / ajans erişimini kapatın
Gizlilik seçerken sorulacaklar
- Hangi alanlar maskeleniyor?
- Hangi uzantılarda sunuluyor?
- Dahil mi, opsiyonel mi?
- Kayıttan sonra açılıp kapanabiliyor mu?
- Abuse / yasal bildirim nasıl iletiliyor?
İsim Kayıt’ta gizlilik izin verilen uzantılarda opsiyoneldir; her TLD’de garanti sanmayın — kayıt / panel ayarını kontrol edin.
Sıkça sorulan sorular
WHOIS gizliliği nedir?
Kayıt iletişim bilgilerinizin herkese açık sorguda maskelenmesine yardımcı olan opsiyonel korumadır (uzantı uygunsa).
Gizlilik domain’i çalınmaya karşı korur mu?
Tek başına hayır. Asıl koruma: şifre, 2FA, transfer kilidi, güncel e-posta, yenileme.
WHOIS’te ne görünür?
Uzantı ve politikaya göre değişir. Teknik alanlar (bitiş, NS, registrar) çoğu zaman okunabilir; kişisel alanlar kısıtlı veya gizlilikle maskeli olabilir. Sorgu: whois.isimkayit.com paneli.
Transfer kilidini ne zaman kapatmalıyım?
Yalnızca bilinçli transfer başlatırken. İşlem bitince yeniden açın. Adımlar: alan adı transferi.
Yanlış iletişim bilgisi verirsem ne olur?
Kurtarma ve doğrulama zorlaşır; politika ihlalinde askı riski doğabilir. Doğru bilgi kullanın, görünürlüğü gizlilikle yönetin.
Sonraki adım
Domain’inizi WHOIS ile kontrol edin: bitiş, NS, kilit. Panelde gizlilik (uygunsa), şifre/2FA ve yenilemeyi gözden geçirin. Yeni veya ek isim: alan adı; uzantı fiyatları: uzantı listesi. Destek: 0850 290 33 44 · destek@isimkayit.com