Güvenlik Duyurusu | 5 Kasım 2026
ÖNEMLİ GÜVENLİK UYARISI
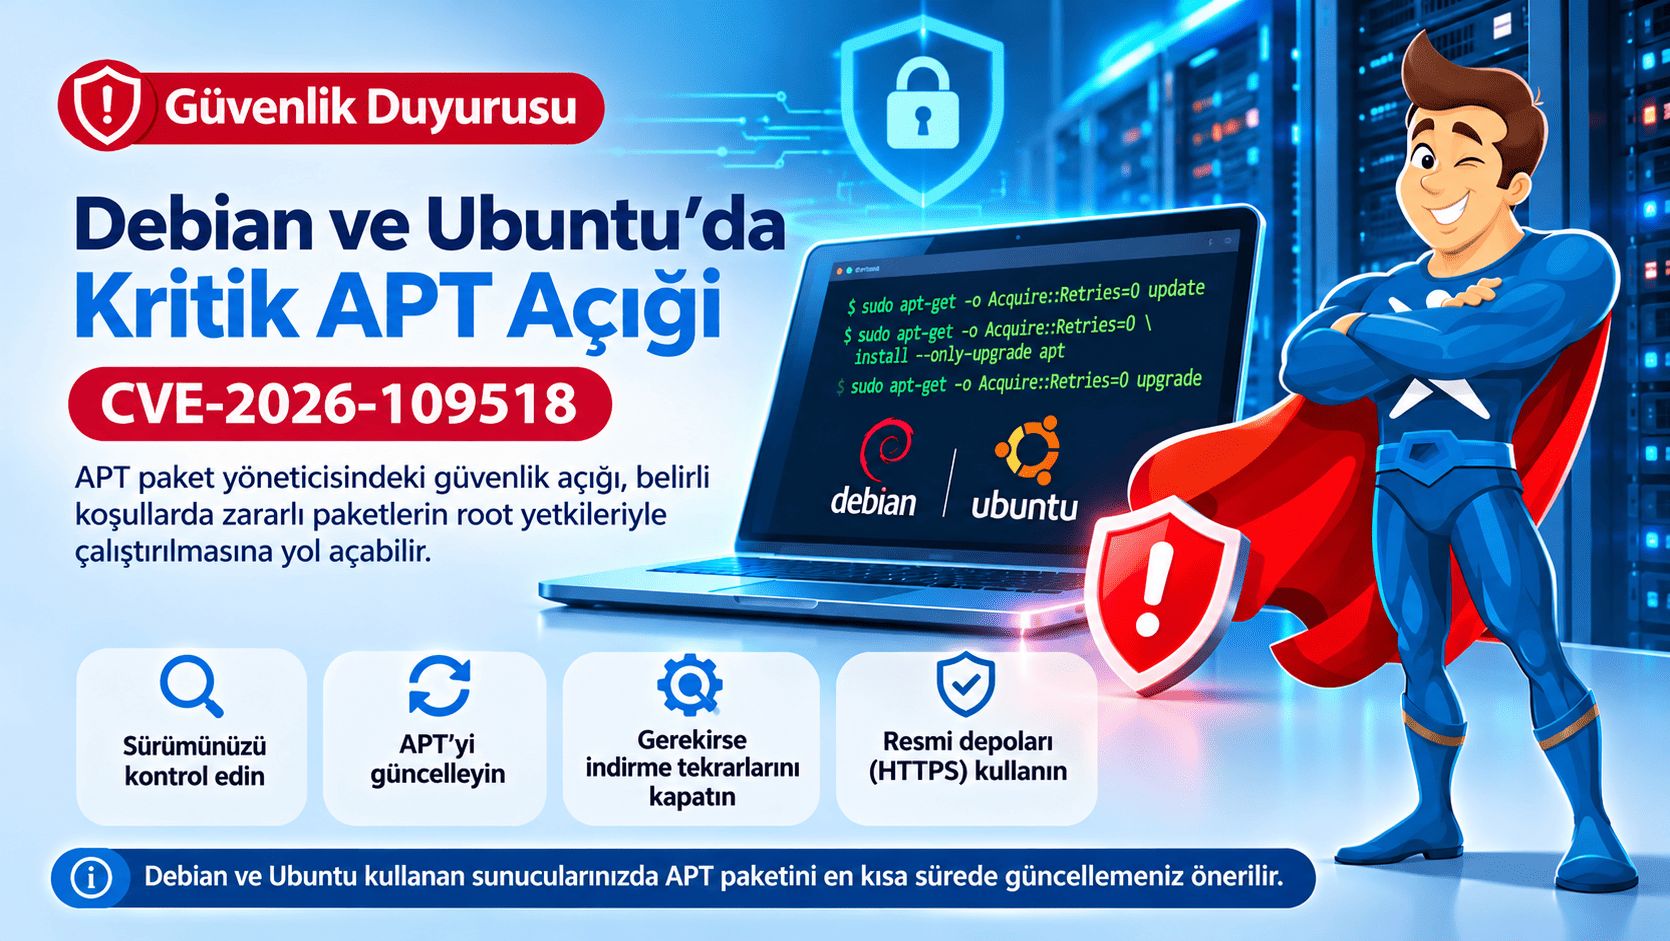
Debian ve Ubuntu Linux işletim sistemlerinde kullanılan APT paket yöneticisinde, saldırganların belirli koşullarda zararlı yazılım paketlerini root yetkileriyle çalıştırmasına yol açabilecek CVE-2026-109518 güvenlik açığı tespit edilmiştir. Etkilenen sistemlerin yöneticilerinin güvenlik güncellemelerini gecikmeden uygulaması önerilmektedir.
1. CVE-2026-109518 Güvenlik Açığı Nedir?
4 Kasım 2026 tarihinde açıklanan CVE-2026-109518, Debian, Ubuntu ve bunları temel alan Linux dağıtımlarında kullanılan APT paket yöneticisini etkileyen bir güvenlik açığıdır.
APT, işletim sisteminin yazılım paketlerini indirmek, kurmak ve güncellemek için kullandığı temel bileşenlerden biridir.
Güvenlik açığı, HTTP üzerinden indirilen paketlerin yönlendirme ve yeniden indirme işlemleri sırasında hatalı dosya yönetiminden kaynaklanmaktadır.
Ağ trafiğini değiştirebilen bir saldırgan, belirli koşullar altında doğrulanmış bir yazılım paketini zararlı bir paketle değiştirebilir. Paket kurulumu sırasında root yetkileriyle çalışan betikler nedeniyle başarılı bir saldırı sunucunun ele geçirilmesine yol açabilir.
Güvenlik açığı: CVE-2026-109518
Ubuntu CVSS 4.0 puanı: 7.7 / Yüksek
Etkilenen bileşen: APT paket yöneticisi
Olası sonuç: Root yetkileriyle yetkisiz kod çalıştırma
Bu açık, saldırganın herhangi bir Linux sunucusuna doğrudan bağlanarak otomatik şekilde root erişimi kazanması anlamına gelmez. Saldırının gerçekleşmesi için paket indirme trafiğinin manipüle edilmesi ve belirli APT koşullarının sağlanması gerekir.
2. Hangi İşletim Sistemleri Etkileniyor?
Aşağıdaki işletim sistemi sürümlerini kullanan sunucu yöneticilerinin APT paketlerini kontrol etmesi önerilir.
- Debian 12 Bookworm: APT 2.6.2 güvenlik düzeltmesi.
- Debian 13 Trixie: APT 3.0.4 güvenlik düzeltmesi.
- Ubuntu 22.04 LTS: APT 2.4.15ubuntu0.1 güvenlik düzeltmesi.
- Ubuntu 24.04 LTS: APT 2.8.4ubuntu0.1 güvenlik düzeltmesi.
- Ubuntu 26.04 LTS: APT 3.2.1ubuntu0.1 güvenlik düzeltmesi.
- Ubuntu 26.10: APT 3.3.3ubuntu0.1 güvenlik düzeltmesi.
Debian 11 ve Ubuntu 20.04 gibi eski sürümlerde de APT indirme tekrarları etkinleştirilmişse risk oluşabilir. Eski sürümlerin destek durumu ve güvenlik güncellemeleri ayrıca kontrol edilmelidir.
Not: Debian ve Ubuntu türevi diğer dağıtımlar için ilgili dağıtımın resmi güvenlik duyuruları esas alınmalıdır.
3. Sunucunuzun İşletim Sistemi Sürümünü Kontrol Edin
Sunucunuza SSH veya konsol üzerinden bağlanarak aşağıdaki komutu çalıştırın:
cat /etc/os-releaseKomut sonucunda işletim sisteminin adı ve sürümü görüntülenir.
4. APT Paket Sürümünü Kontrol Edin
Sunucunuzda kurulu APT paketinin sürümünü öğrenmek için:
apt-cache policy aptÇıktıdaki Installed alanı kurulu sürümü, Candidate alanı ise yapılandırılmış depolardan yüklenebilecek sürümü gösterir.
Ubuntu kullanıcıları APT kaynak paketinden yüklenen bileşenleri ayrıca şu komutla kontrol edebilir:
apt list --installed '?source-package(^apt$)'Kurulu sürümü işletim sisteminiz için yayımlanan güvenli sürümle karşılaştırın. Sürüm numaralarını farklı Linux dağıtımları arasında doğrudan karşılaştırmayın.
5. APT İndirme Tekrar Ayarını Kontrol Edin
Bu güvenlik açığının kullanılabilmesi için APT indirme tekrarlarının etkin olması gerekir.
Mevcut yapılandırmayı kontrol edin:
apt-config dump | grep -i 'Acquire::Retries'Değerin sıfırdan büyük olması, saldırının gerekli koşullarından birinin mevcut olduğunu gösterir. Tek başına sistemin ele geçirildiği anlamına gelmez.
Komutun çıktı vermemesi durumunda dağıtımın varsayılan ayarları dikkate alınmalıdır.
6. Güvenlik Açığını Kapatmak İçin APT'yi Güncelleyin
Güncelleme öncesi: Önemli verilerinizin yedeğini kontrol edin. Üretim ortamlarında bakım planlaması yapın ve mümkünse güvenilir bir ağ bağlantısı kullanın.
Öncelikle paket listelerini güncelleyin. Ardından indirme tekrarlarını devre dışı bırakarak APT güvenlik güncellemesini yükleyin.
1. Paket listelerini güncelleyin:
sudo apt-get -o Acquire::Retries=0 update2. APT paketini güvenli şekilde yükseltin:
sudo apt-get -o Acquire::Retries=0 install --only-upgrade apt3. Güncellemeyi doğrulayın:
apt-cache policy aptKurulu sürümün işletim sisteminiz için yayımlanmış güvenli sürüme yükseldiğinden emin olun.
APT paketinin güncellenmesi bu açığı kapatmak için temel adımdır. Ancak diğer güvenlik açıklarına karşı işletim sisteminin kalan güncellemelerinin de uygulanması önerilir.
4. Diğer güvenlik güncellemelerini uygulayın:
sudo apt-get -o Acquire::Retries=0 upgradeÜretim sunucularında paket değişikliklerini ve olası servis etkilerini onaylamadan önce inceleyin. Çekirdek veya kritik servis güncellemelerinde yeniden başlatma gerekebilir.
7. Güvenlik Güncellemesi Henüz Mevcut Değilse
Güvenlik güncellemesini hemen uygulayamıyorsanız APT indirme tekrarlarını geçici olarak devre dışı bırakabilirsiniz.
Aşağıdaki komut ilgili APT yapılandırma dosyasını oluşturur:
echo 'Acquire::Retries "0";' | sudo tee /etc/apt/apt.conf.d/99-security-retriesArdından yapılandırmayı kontrol edin:
apt-config dump | grep -i 'Acquire::Retries'Etkin değerin 0 olduğundan emin olun. Diğer yapılandırma dosyalarının bu ayarı değiştirmediğini kontrol edin.
Önemli: Bu geçici önlem, APT'nin başarısız indirmeleri otomatik olarak tekrar denemesini engeller. Güvenlik yamasının yerine geçmez.
Güvenlik güncellemesini uyguladıktan sonra yalnızca bu amaçla oluşturduğunuz geçici dosyayı kaldırabilirsiniz:
sudo rm /etc/apt/apt.conf.d/99-security-retries8. APT Depolarında HTTP Kullanımını Kontrol Edin
Güvenlik açığının kullanılması için saldırganın HTTP trafiğini manipüle edebilmesi gerekir. Bu nedenle paket depolarında HTTPS kullanılması ek koruma sağlar.
Yapılandırılmış depo adreslerini görüntüleyin:
grep -RhE 'https?://' /etc/apt/sources.list /etc/apt/sources.list.d/ 2>/dev/nullHTTP kullanan resmi depoları, HTTPS desteğini doğruladıktan sonra güvenli adreslere geçirin.
Üçüncü taraf depoların adreslerini kontrol etmeden toplu olarak değiştirmeyin. Her depo HTTPS desteği sunmayabilir.
HTTPS kullanımı bu saldırı yöntemine karşı koruma sağlar ancak APT güvenlik güncellemesinin yerini tutmaz.
9. Docker, Otomatik Kurulum ve Sunucu İmajları
Bu açık yalnızca fiziksel veya sanal sunucularla sınırlı değerlendirilmemelidir. Debian ve Ubuntu tabanlı Docker imajları, otomatik kurulum şablonları ve CI/CD ortamlarında da savunmasız APT sürümleri bulunabilir.
- Debian ve Ubuntu tabanlı Docker imajlarını güncelleyin.
- Otomatik kurulum betiklerinde APT kullanımını kontrol edin.
- Eski işletim sistemi şablonlarını güvenlik güncellemeleriyle yenileyin.
- CI/CD süreçlerinde kullanılan temel imajları kontrol edin.
- APT güncellemesinden sonra gerekli uygulama imajlarını yeniden oluşturun.
Container ortamında riskin etkisi kullanılan yetkiler, izolasyon ve çalıştırma yapılandırmasına bağlıdır.
10. Sık Sorulan Sorular
Bu açık tüm Linux sunucularını etkiliyor mu?
Hayır. Güvenlik açığı APT paket yöneticisini kullanan Debian, Ubuntu ve ilgili türevleri etkiler. AlmaLinux, Rocky Linux ve RHEL gibi farklı paket yönetim sistemlerini kullanan dağıtımlar bu APT açığından doğrudan etkilenmez.
Sunucuma SSH erişimi kapalıysa güvende miyim?
SSH erişiminin kapalı olması tek başına bu açığı engellemez. Saldırı, APT paket indirme ve kurulum sürecini hedefler.
Güncelleme için sunucuyu yeniden başlatmam gerekiyor mu?
Yalnızca APT paketinin güncellenmesi genellikle yeniden başlatma gerektirmez. Ancak diğer paketlerin veya Linux çekirdeğinin güncellenmesi durumunda yeniden başlatma gerekebilir.
APT güncellemesi sunucumdaki verileri siler mi?
Normal koşullarda APT paket güncellemesi kullanıcı verilerini silmek amacıyla çalışmaz. Bununla birlikte her sistem güncellemesinde olduğu gibi işlem öncesinde güncel yedek bulundurulması önerilir.
Bu açık aktif saldırılarda kullanılıyor mu?
5 Kasım 2026 itibarıyla incelenen kaynaklarda doğrulanmış aktif istismar raporu bulunmamaktadır. Ancak bu durum gelecekte saldırı gerçekleşmeyeceği anlamına gelmez.
İsim Kayıt VDS/VPS müşterileri ne yapmalı?
Debian veya Ubuntu kullanan müşterilerimizin sunucularına bağlanarak APT sürümlerini kontrol etmelerini ve gerekli güvenlik güncellemelerini uygulamalarını öneriyoruz.
11. İsim Kayıt Güvenlik Bilgilendirmesi
İsim Kayıt olarak müşterilerimizin sunucu güvenliğini önemsiyor, önemli güvenlik gelişmeleri hakkında bilgilendirme yapıyoruz.
Yönetimsiz VDS/VPS hizmetlerinde misafir işletim sisteminin güncellenmesi, yapılandırılması ve uygulama güvenliğinin sağlanması müşterinin sorumluluğundadır.
Bu güvenlik açığı, Debian ve Ubuntu işletim sistemlerindeki APT paket yöneticisini ilgilendirmektedir. VMware ESXi veya vCenter yönetim altyapısında bir güvenlik açığı tespit edildiği anlamına gelmez.
Müşterilerimize önerimiz: Debian ve Ubuntu sunucularınızın APT sürümünü bugün kontrol edin ve yayımlanan güvenlik güncellemelerini gecikmeden uygulayın.
12. Resmi Güvenlik Kaynakları
- Ubuntu CVE-2026-109518 Güvenlik Kaydı
- Ubuntu Resmi Güncelleme Rehberi
- Debian DSA-6607-1 Güvenlik Duyurusu
- Debian Security Tracker
Son güncelleme: 5 Kasım 2026. Güvenlik güncellemeleri ve etkilenen paket sürümleri değişebileceğinden işletim sistemi üreticilerinin resmi duyurularını takip ediniz.